Domain alpendelikatessen.de kaufen?
Wir ziehen mit dem Projekt
alpendelikatessen.de um.
Sind Sie am Kauf der Domain
alpendelikatessen.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain alpendelikatessen.de kaufen?
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **

Ähnliche Suchbegriffe für Botnet
Top-Angebote
Produkte zum Begriff Botnet:
-
Schneeflocken Alpenluft 250gEin kühler und frischer Duft, welcher die Essenz des Winters einfängt. Atmen Sie tief durch während Sie auf einem schneebedeckten Berg in den Alpen stehen und tanzen Sie durch die vielen glitzernden Schneeflocken die von Himmel fallen. Die Schulthess Kerzenmanufaktur setzt größten Wert auf qualitativ Hochwertige Rohmaterialien. So wird für die Herstellung der Duftkerzen ausschließlich lebensmittelechtes Wachs aus Paraffin verwendet. Desweiteren werden die Dochte der Duftkerzen ohne schädliche Inhaltsstoffe wie Blei gefertigt. Die hochwertigen, natürlichen Duftöle stammen aus Grasse in Frankreich. Alle Duftkerzen sind frei von Palmöl und werden in Handarbeit hergestellt. Dieser Artikel kann in der Optik von dem abgebildeten Produkt abweichen.9,90 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter




-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
-
Wie beeinflusst das atemberaubende Alpenpanorama das touristische Erlebnis in der Region? Welche Aktivitäten sind besonders beliebt inmitten dieser majestätischen Berglandschaft?
Das atemberaubende Alpenpanorama trägt maßgeblich zur Attraktivität der Region bei und schafft ein unvergessliches Erlebnis für Touristen. Beliebte Aktivitäten inmitten dieser majestätischen Berglandschaft sind Wandern, Skifahren und Bergsteigen. Die einzigartige Naturkulisse der Alpen lädt zudem zum Entspannen und Genießen ein. **
-
Woher kommt das Wasser aus Bergquellen?
Das Wasser aus Bergquellen stammt hauptsächlich aus Niederschlägen, die in höheren Lagen auf die Erdoberfläche fallen. Durch die porösen Gesteinsschichten im Berg wird das Regenwasser gespeichert und langsam durch das Gestein gefiltert. Auf seinem Weg nach unten nimmt das Wasser Mineralstoffe aus dem Gestein auf, was dazu führt, dass Bergquellwasser oft besonders rein und mineralhaltig ist. Wenn das Wasser schließlich auf eine undurchlässige Gesteinsschicht trifft, tritt es als Quelle an die Oberfläche und bildet so Bergquellen. **


Wie entstehen Schneegipfel in den Bergen? Was für Bedeutung haben Schneegipfel für die Umwelt?
Schneegipfel entstehen durch die Ansammlung von Schnee auf Berggipfeln, die durch niedrige Temperaturen und Niederschläge entsteht. Sie sind wichtig für die Umwelt, da sie als Wasserspeicher dienen und im Frühling und Sommer für die Versorgung von Flüssen und Seen sorgen. Außerdem reflektieren sie Sonnenlicht und tragen somit zur Regulierung des Klimas bei. **
Wie groß ist die höchste Schneegipfel der Welt? Welche Länder beherbergen die majestätischsten Schneegipfel?
Der höchste Schneegipfel der Welt ist der Mount Everest mit einer Höhe von 8.848 Metern. Die majestätischsten Schneegipfel befinden sich hauptsächlich in Nepal, China, Indien und Pakistan. **
Top-Angebote
Produkte zum Begriff Botnet:
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
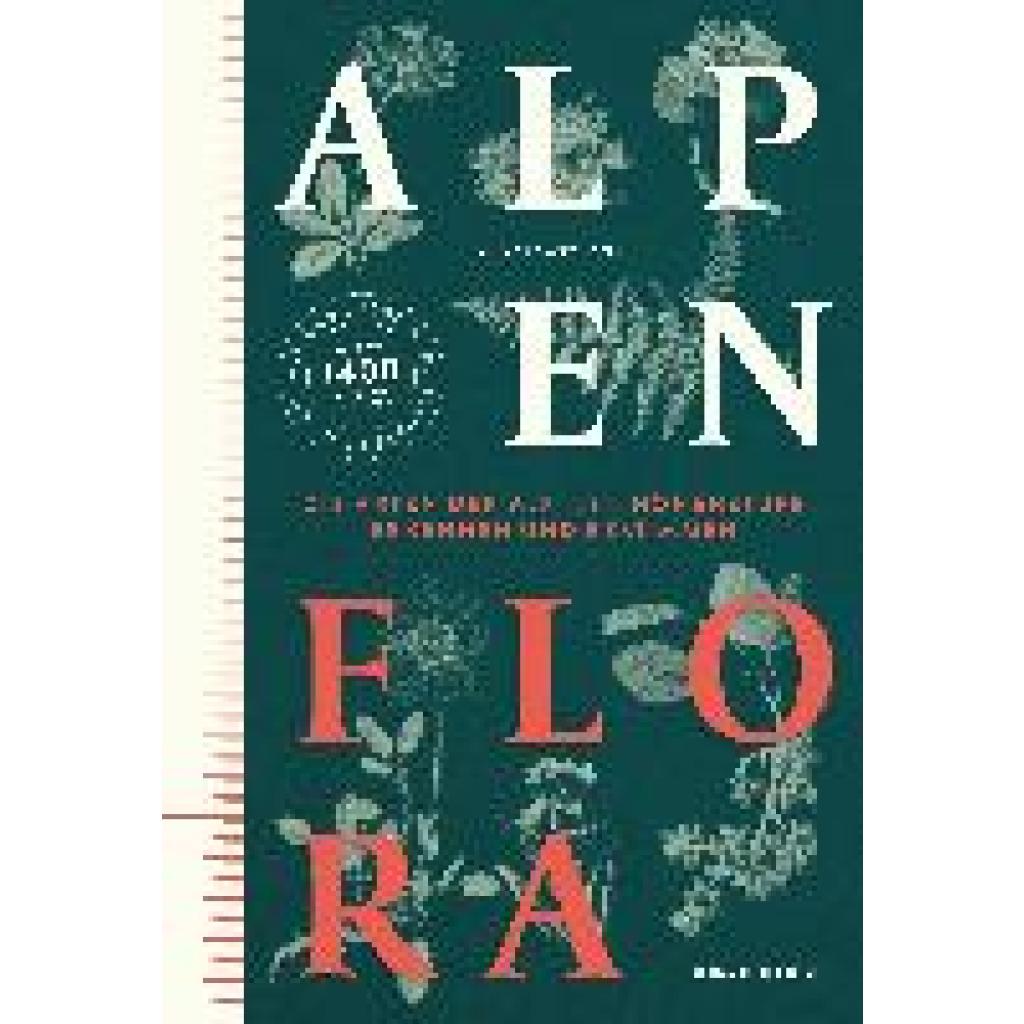
Tackenberg, Oliver: AlpenfloraAlpenflora , Das umfangreiche und farbig illustrierte Bestimmungsbuch der typischen Alpenpflanzen! Diese Publikation bietet einen aktuellen Überblick der pflanzlichen Biodiversität alpiner Lebensräume und der endemischen (nur in den Alpen vorkommenden) Arten. Bei der Auswahl der mehr als 1600 Arten wurden auch sehr seltene Arten und die erst in den letzten Jahren neu beschriebenen Taxa berücksichtigt. Jede Doppelseite zeigt vier Pflanzenarten mit Artbeschreibungen, Bestimmungsmerkmalen, Blütenformel, Blütezeit, Giftigkeit und geografischer Verbreitung - sowohl inneralpin als auch gesamteuropäisch - sowie Informationen zu Lebensräumen und Höhenstufen. Die Pflanzen werden in über 1000 detaillierten Farbillustrationen gezeigt, in denen die wichtigsten Erkennungsmerkmale gekennzeichnet sind. - Das neue Standardwerk für alle, die sich profund über Alpenpflanzen informieren wollen - Aktuelle Nomenklatur und Systematik, inklusive zahlreicher in den letzten Jahren neu beschriebener Arten und Unterarten - Mit einführenden Kapiteln (u. a. zur Morphologie), ausführlichem Glossar, Register und Bestimmungsschlüssel - Limitierte Auflage , Thermostate & Gehäuse > Motorkühlung , Erscheinungsjahr: 20241111, Autoren: Tackenberg, Oliver, Seitenzahl/Blattzahl: 800, Abbildungen: durchgehend farbig bebildert, die Pflanzen werden in über 1000 detaillierten Farbillustrationen gezeigt, in denen die wichtigsten Erkennungsmerkmale und das Verbreitungsgebiet gekennzeichnet sind., Keyword: Pflanzenbestimmen; Biodiversität; Bestimmungsmerkmale; Lebensräume; Naturbestimmung, Fachschema: Monaco~Europa / Mitteleuropa~Mitteleuropa~Zentraleuropa~Slowenien~Geschenkband, Fachkategorie: Botanik und Pflanzenwissenschaften~Bäume, Wildblumen und Pflanzen: Sachbuch~Geschenkbücher, Warengruppe: HC/Garten/Pflanzen/Natur, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 250, Breite: 180, Höhe: 50, Gewicht: 3145, Produktform: Gebunden, Genre: Sachbuch/Ratgeber,69,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
-
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **
-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
Ähnliche Suchbegriffe für Botnet
-
Schneeflocken Alpenluft 250gEin kühler und frischer Duft, welcher die Essenz des Winters einfängt. Atmen Sie tief durch während Sie auf einem schneebedeckten Berg in den Alpen stehen und tanzen Sie durch die vielen glitzernden Schneeflocken die von Himmel fallen. Die Schulthess Kerzenmanufaktur setzt größten Wert auf qualitativ Hochwertige Rohmaterialien. So wird für die Herstellung der Duftkerzen ausschließlich lebensmittelechtes Wachs aus Paraffin verwendet. Desweiteren werden die Dochte der Duftkerzen ohne schädliche Inhaltsstoffe wie Blei gefertigt. Die hochwertigen, natürlichen Duftöle stammen aus Grasse in Frankreich. Alle Duftkerzen sind frei von Palmöl und werden in Handarbeit hergestellt. Dieser Artikel kann in der Optik von dem abgebildeten Produkt abweichen.9,90 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter
-
Alpentiere Quartett32 Verschiedene Alpentiere - Von A Wie Alpen-langohr Bis Z Wie Zitronenzeisig, Vom Winzigen Gletscherfloh Bis Zum Mächtigen Braunbären. Sechs Kategorien Und Besondere Informationen Zu Jedem Tier Sorgen Für Viel Freude Beim Spielerischen Kennenlernen...11,99 €*Versand: 2,95 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie beeinflusst das atemberaubende Alpenpanorama das touristische Erlebnis in der Region? Welche Aktivitäten sind besonders beliebt inmitten dieser majestätischen Berglandschaft?
Das atemberaubende Alpenpanorama trägt maßgeblich zur Attraktivität der Region bei und schafft ein unvergessliches Erlebnis für Touristen. Beliebte Aktivitäten inmitten dieser majestätischen Berglandschaft sind Wandern, Skifahren und Bergsteigen. Die einzigartige Naturkulisse der Alpen lädt zudem zum Entspannen und Genießen ein. **
-
Woher kommt das Wasser aus Bergquellen?
Das Wasser aus Bergquellen stammt hauptsächlich aus Niederschlägen, die in höheren Lagen auf die Erdoberfläche fallen. Durch die porösen Gesteinsschichten im Berg wird das Regenwasser gespeichert und langsam durch das Gestein gefiltert. Auf seinem Weg nach unten nimmt das Wasser Mineralstoffe aus dem Gestein auf, was dazu führt, dass Bergquellwasser oft besonders rein und mineralhaltig ist. Wenn das Wasser schließlich auf eine undurchlässige Gesteinsschicht trifft, tritt es als Quelle an die Oberfläche und bildet so Bergquellen. **
-
Wie entstehen Schneegipfel in den Bergen? Was für Bedeutung haben Schneegipfel für die Umwelt?
Schneegipfel entstehen durch die Ansammlung von Schnee auf Berggipfeln, die durch niedrige Temperaturen und Niederschläge entsteht. Sie sind wichtig für die Umwelt, da sie als Wasserspeicher dienen und im Frühling und Sommer für die Versorgung von Flüssen und Seen sorgen. Außerdem reflektieren sie Sonnenlicht und tragen somit zur Regulierung des Klimas bei. **
-
Wie groß ist die höchste Schneegipfel der Welt? Welche Länder beherbergen die majestätischsten Schneegipfel?
Der höchste Schneegipfel der Welt ist der Mount Everest mit einer Höhe von 8.848 Metern. Die majestätischsten Schneegipfel befinden sich hauptsächlich in Nepal, China, Indien und Pakistan. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.